У каждого сотрудника в организации есть роль. Она определяет, что человек может делать в HubNext в целом. Доступ к конкретному проекту настраивается отдельно — см. Доступ к проекту.
Что именно доступно каждой роли, организация может настроить: руководитель — в Люди → Права, суперадминистратор — в Администрировании. Описание ниже — значения по умолчанию; подробнее в статье Права и безопасность.
Кто назначает роль
Роль назначает администратор, когда добавляет вас в организацию. Если вам не хватает прав — например, нужно создать проект, — обратитесь к своему руководителю или администратору.
Что может каждая роль
Пользователь
- Видит публичные проекты организации и проекты, к которым ему выдан доступ.
- Создаёт задачи, комментирует, меняет статус и исполнителя, ведёт чек-листы и учёт времени.
- Читает и редактирует страницы документов проекта, ведёт таблицы данных, связывает задачи как дубликаты.
- Раскладывает свои задачи по личным колодам (Задачи → Дашборд → Колоды).
- Ведёт личные Дела, Избранное, настраивает свой профиль и уведомления.
Менеджер
Всё, что может пользователь, и дополнительно:
- Создаёт проекты. Создавать проекты могут только пользователи с повышенными правами — менеджеры и администраторы.
- Редактирует публичные проекты: подпроекты и настройки проекта, импортирует задачи, переносит их между проектами, управляет автозакрытием.
- Видит на дашборде все активные проекты организации.
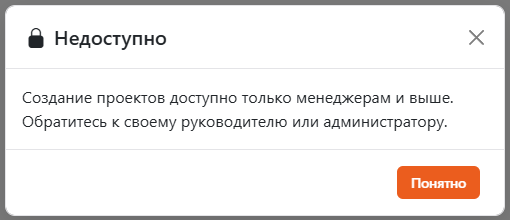
Если пользователь без повышенных прав нажмёт Новый проект, он увидит окно Недоступно с подсказкой обратиться к руководителю или администратору.
Руководитель
Руководитель организации: всё, что может менеджер, и дополнительно настраивает SLA — время реакции и решения задач. Стоит между менеджером и администратором.
Администратор
Всё, что может менеджер, и дополнительно:
- Полный доступ ко всем проектам организации, включая приватные.
- Пишет и видит приватные комментарии к задачам.
- Может менять описание любой задачи. Остальные — только описание своих задач, которые они создали.
- Удаляет лиды и сделки в CRM, удаляет чужие теги.
Оператор
Роль для тех, кто работает только со сделками: например, сотрудник колл-центра. Видит только сделки тех воронок, к которым ему дали доступ, — руководитель выдаёт доступ на странице Воронки. Системная воронка оператору не видна, если её не выдали.
- В меню только Продажи (вкладка Лиды: можно смотреть лидов и менять их статус продаж, открыть страницу лида нельзя) и Сделки. Задачи, проекты, дела, клиенты и остальные разделы закрыты: при попытке открыть их HubNext возвращает на Сделки.
- В своей воронке оператор создаёт сделки, комментирует, прикладывает файлы, ведёт чек-листы и может быть менеджером сделки или исполнителем пункта чек-листа.
- Клиента или лида сделки оператор видит в карточке сделки, но открыть его страницу не может.
- Дела оператору недоступны: пункт чек-листа, назначенный на него, виден в чек-листе сделки и в колокольчике.
- Переносить сделки между воронками оператор не может.
Отчёты (просмотр)
Особая роль для тех, кому нужны только отчёты: открываются только раздел Отчёты и свой профиль. Задачи, проекты, дела и CRM недоступны.
Гость
Внешний человек, приглашённый в гостевой проект. Видит только этот проект: Дашборд, Канбан и задачи; работает с ними как обычный пользователь. Всё остальное закрыто. Подробнее — Гостевые проекты.
Роль и доступ к проекту
Роль работает вместе с доступом к проекту:
- Владелец проекта имеет в нём полный доступ независимо от роли.
- В приватный проект пользователь и менеджер попадают, только если им выдан доступ: view, edit или manage.
- Выдать доступ к проекту может тот, у кого в нём есть право manage, — на вкладке Доступ.
Задачу из проекта, к которому у вас нет доступа, открыть нельзя — даже по прямой ссылке. Попросите владельца проекта или администратора выдать доступ.
Права по функциям
Кроме роли в проекте, у каждой организации есть список прав на отдельные функции: воронки сделок, дубли, рассылки и сценарии, шаблоны писем, агенты, база знаний, настройки организации и другие. Для каждого права задана роль, с которой оно действует, — «Менеджер и выше», «Руководитель и выше» и так далее.
Суперадминистратор видит и меняет эти настройки в Администрирование → Пользователи → Права: выбирает организацию и переключателями включает или выключает право для роли. Включённое право действует для этой роли и для всех ролей выше. Кнопка возврата у изменённой строки восстанавливает значение по умолчанию. В блоке По человеку можно выбрать сотрудника и увидеть, что ему доступно.
Гость, роль «только отчёты» и оператор не получают этих прав никогда, суперадминистратор получает всегда.